# Anmeldekonfiguration und erweiterte Optionen
Sie können in ELO Modern Authentication Optionen für die Anmeldung und den Anmeldedialog konfigurieren.
Information
Wenn in einer ELO Instanz mehrere Repositorys angelegt sind, teilen sie sich eine Anmeldekonfiguration.
Darüber hinaus können Sie die Anmeldung über andere Protokolle sowie Timeouts für ELO Clients konfigurieren.
# Bereich 'Einstellungen'
In diesem Bereich können Sie die Anmeldung über ELO Zugangsdaten, über einen Identitätsanbieter, Single Sign-on sowie das Branding für den Anmeldedialog konfigurieren.
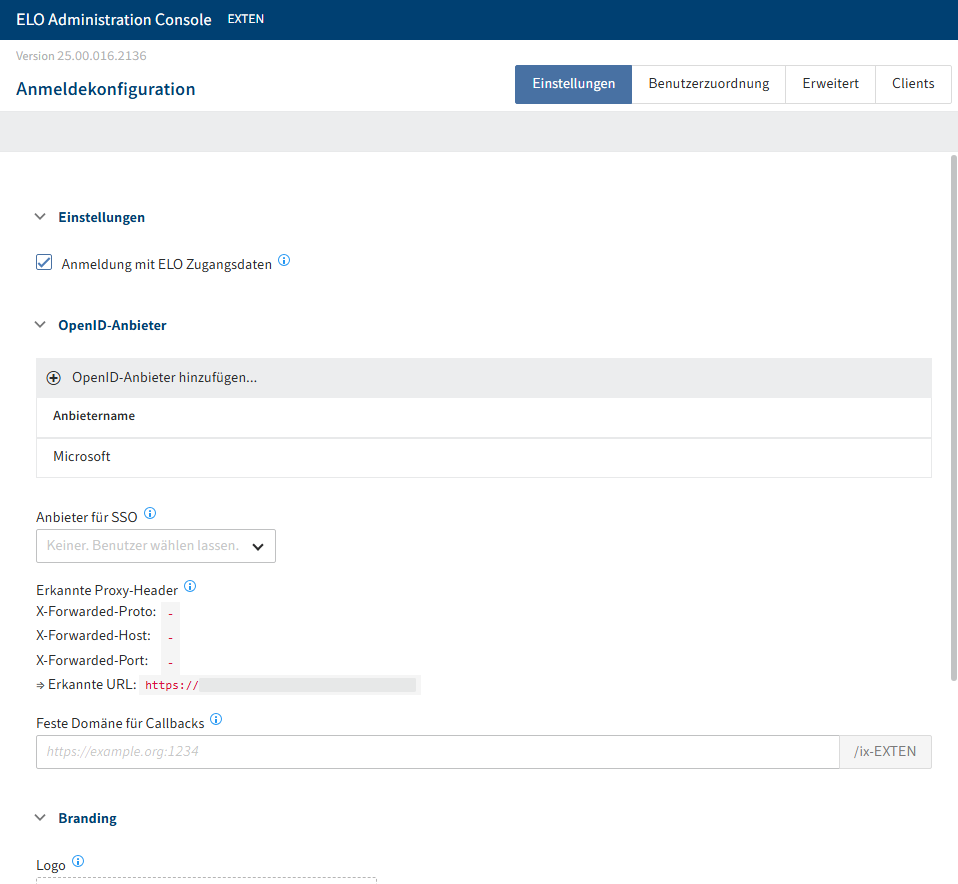
Sie haben folgende Optionen:
Anmeldung mit ELO Zugangsdaten: Ist diese Option aktiviert, können Benutzer sich sowohl über einen Identitätsanbieter als auch "klassisch" mit ELO Kontonamen und Passwort anmelden.
Ist die Option deaktiviert, geht nur der Weg über den Identitätsanbieter. Ausgenommen davon sind Dienstkonten ohne interaktive Anmeldung.
PKCE Sicherheitsprotokoll aktivieren: Es ist empfohlen, diese Option für verbesserte Sicherheit zu aktivieren. Vorausgesetzt ist die Verwendung der aktuellsten Versionen der ELO Clients.
Anbieter für SSO: Über das Drop-down-Menü können Sie einen Identitätsanbieter auswählen, um eine Anmeldung mit Single Sign-on zu triggern. Wenn hier kein Anbieter ausgewählt ist, werden im Anmeldedialog alle konfigurierten Anbieter angezeigt. In diesem Fall können Benutzer die Anmeldemethode selbst wählen.
Erkannte Proxy-Header: Zeigt die Proxy-Header an, die von Reverse Proxys und Load Balancern gesendet werden sollten.
Feste Domäne: Wenn Sie eine feste Domäne für die Anmeldung festlegen, laufen die Anmeldung und alle Weiterleitungen nur noch über diese Adresse ab. Dies kann mögliche Probleme bei der Weiterleitung lösen.
Bleibt dieses Feld leer, werden die URLs dynamisch gemäß der HTTP-Anfrage bestimmt. Dies schließt auch die Informationen ein, die von X-Forwarded-Headern von Reverse Proxys und Load Balancern bereitgestellt werden.
Falls Sie über verschiedene Domänen auf das Repository zugreifen möchten, z. B. über eine Intranet-URL oder eine externe URL, müssen Sie die Proxys entsprechend konfigurieren. Weitere Informationen dazu finden Sie im Kapitel Reverse Proxys und Load Balancer.
# Branding
Für das Branding können Sie Logos und Hintergrundbilder hochladen.
Möglich sind die gängigen webfähigen Bildformate. Die Bilder werden je nach Größe und Auflösung skaliert.
Über Speichern werden die Bilder übernommen und beim nächsten Aufruf der Anmeldeseite von ELO Modern Authentication angezeigt.
Logo: Über dieses Feld können Sie ein individuelles Logo hochladen, das bei der Anmeldung auf dem Anmeldebereich angezeigt wird.
Wird das Logo gelöscht, wird das ELO Logo angezeigt.
Hintergrundbild: Über dieses Feld können Sie ein individuelles Hintergrundbild hochladen, das bei der Anmeldung hinter dem Anmeldebereich angezeigt wird.
Information
Empfohlen werden die Formate PNG und JPEG. Andere Formate wie SVG, WebP oder AVIF können im ELO Java Client möglicherweise nicht korrekt gerendert werden.
Die empfohlene Mindestauflösung ist 1920x1080. Die Dateigröße sollte kleiner als 1 MB sein, um eine schnelle Netzwerkübertragung zu ermöglichen.
Wird das Hintergrundbild gelöscht, wird ein Standardhintergrund angezeigt.
# Konfiguration Single Sign-on
Sie können einstellen, dass die Anmeldung in den ELO Clients per Single Sign-on (SSO) ausschließlich über einen konfigurierten Identitätsanbieter abläuft.
Hierfür können Sie im Bereich Einstellungen im Drop-down-Menü OpenID-Anbieter für SSO einen OpenID-Anbieter auswählen, der für die Anmeldung genutzt werden soll.
Alternativ können Sie die Option Anmeldung mit ELO Zugangsdaten deaktivieren, falls nur ein weiterer Identitätsanbieter konfiguriert ist.
# Bereich 'Erweitert'
In diesem Bereich finden Sie zusätzliche Einstellungen für andere Anmeldeprotokolle sowie für die automatische Abmeldung von ELO.
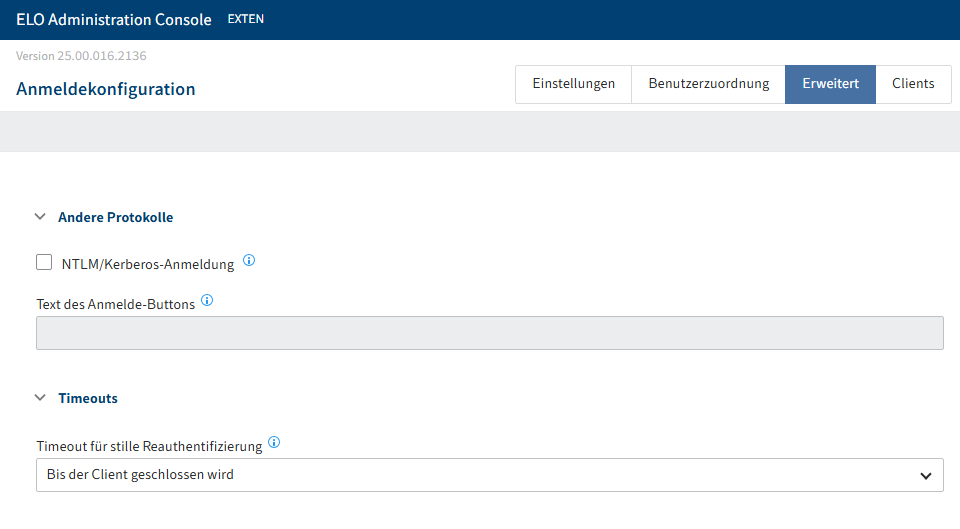
Andere Protokolle: Hier nehmen Sie Einstellungen für Systeme vor, die NTLM oder Kerberos einsetzen.
Beachten Sie
Die Nutzung dieser Protokolle wird nicht empfohlen. Aus Kompatibilitätsgründen wird diese Option dennoch angeboten.
Information
Falls Sie Single Sign-on mit Kerberos oder NTLM nutzen möchten, ergänzen Sie die Konfigurationsdatei config.xml des ELO Indexservers mit einer Zeile zu
negotiate.protocolsund dem WertNegotiateoderNTLM.Beispiel:
<entry key="negotiate.protocols">NTLM</entry>Timeouts: Wählen Sie aus, wie lange eine Sitzung aufrechterhalten werden soll. Nach dem Ablauf der Sitzungsdauer müssen Benutzer sich erneut in ELO anmelden.
Information
Bei einem Neustart des ELO Indexservers werden die Sitzungen ebenfalls beendet.
# Wichtige Hinweise zu Anmeldeprotokollen
- NTLM wird von Microsoft seit Juni 2024 nicht mehr weiterentwickelt und gilt als überholt (deprecated).
- Das Authentifizierungsprotokoll SAML wird nicht mehr unterstützt.
- Kerberos und NTLM funktionieren nicht im ELO Java Client mit JCNN (Standard), wenn ein Load-Balancer-Modus vorgeschaltet ist. Ist in der Registry der Wert
ASFeingestellt, funktionieren die Pakete der Business Solutions nicht. - Kerberos und NTLM funktionieren nur in Intranet-Umgebungen, in denen die Clients vom jeweiligen Unternehmen kontrolliert werden.