# Zugriff auf ELO über externe Anwendungen
Beachten Sie
Für die Verbindung von ELO mit externen Anwendungen und Clients sind fortgeschrittene Entwicklungskenntnisse erforderlich.
# Bereich 'Clients'
In der Anmeldekonfiguration finden Sie im Bereich Clients fortgeschrittene Einstellungen zum Zugriff auf das ELO System sowie eine Übersicht der URLs und URIs für ELO Clients und Module.
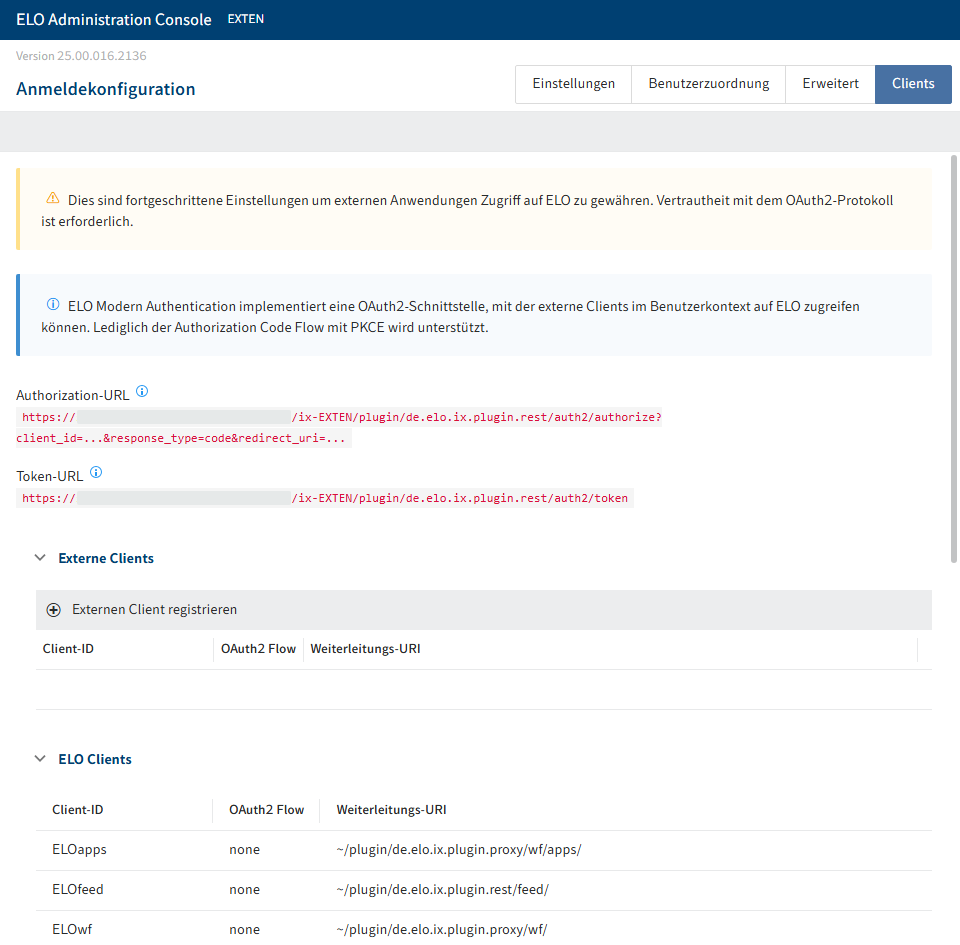
Unter Externe Clients können Sie ein eigenes externes Portal oder eine eigene Anwendung mit ELO verbinden.
Beachten Sie
Für diese Konfiguration sind fortgeschrittene Kenntnisse des Protokolls OAuth 2.0 erforderlich. Weitere Informationen dazu finden Sie auf den Websites OAuth 2.0 Simplified (opens new window) und OAuth 2.0 (opens new window).
# Flow im Dienstkontext
# Grundlegende Authentifizierung
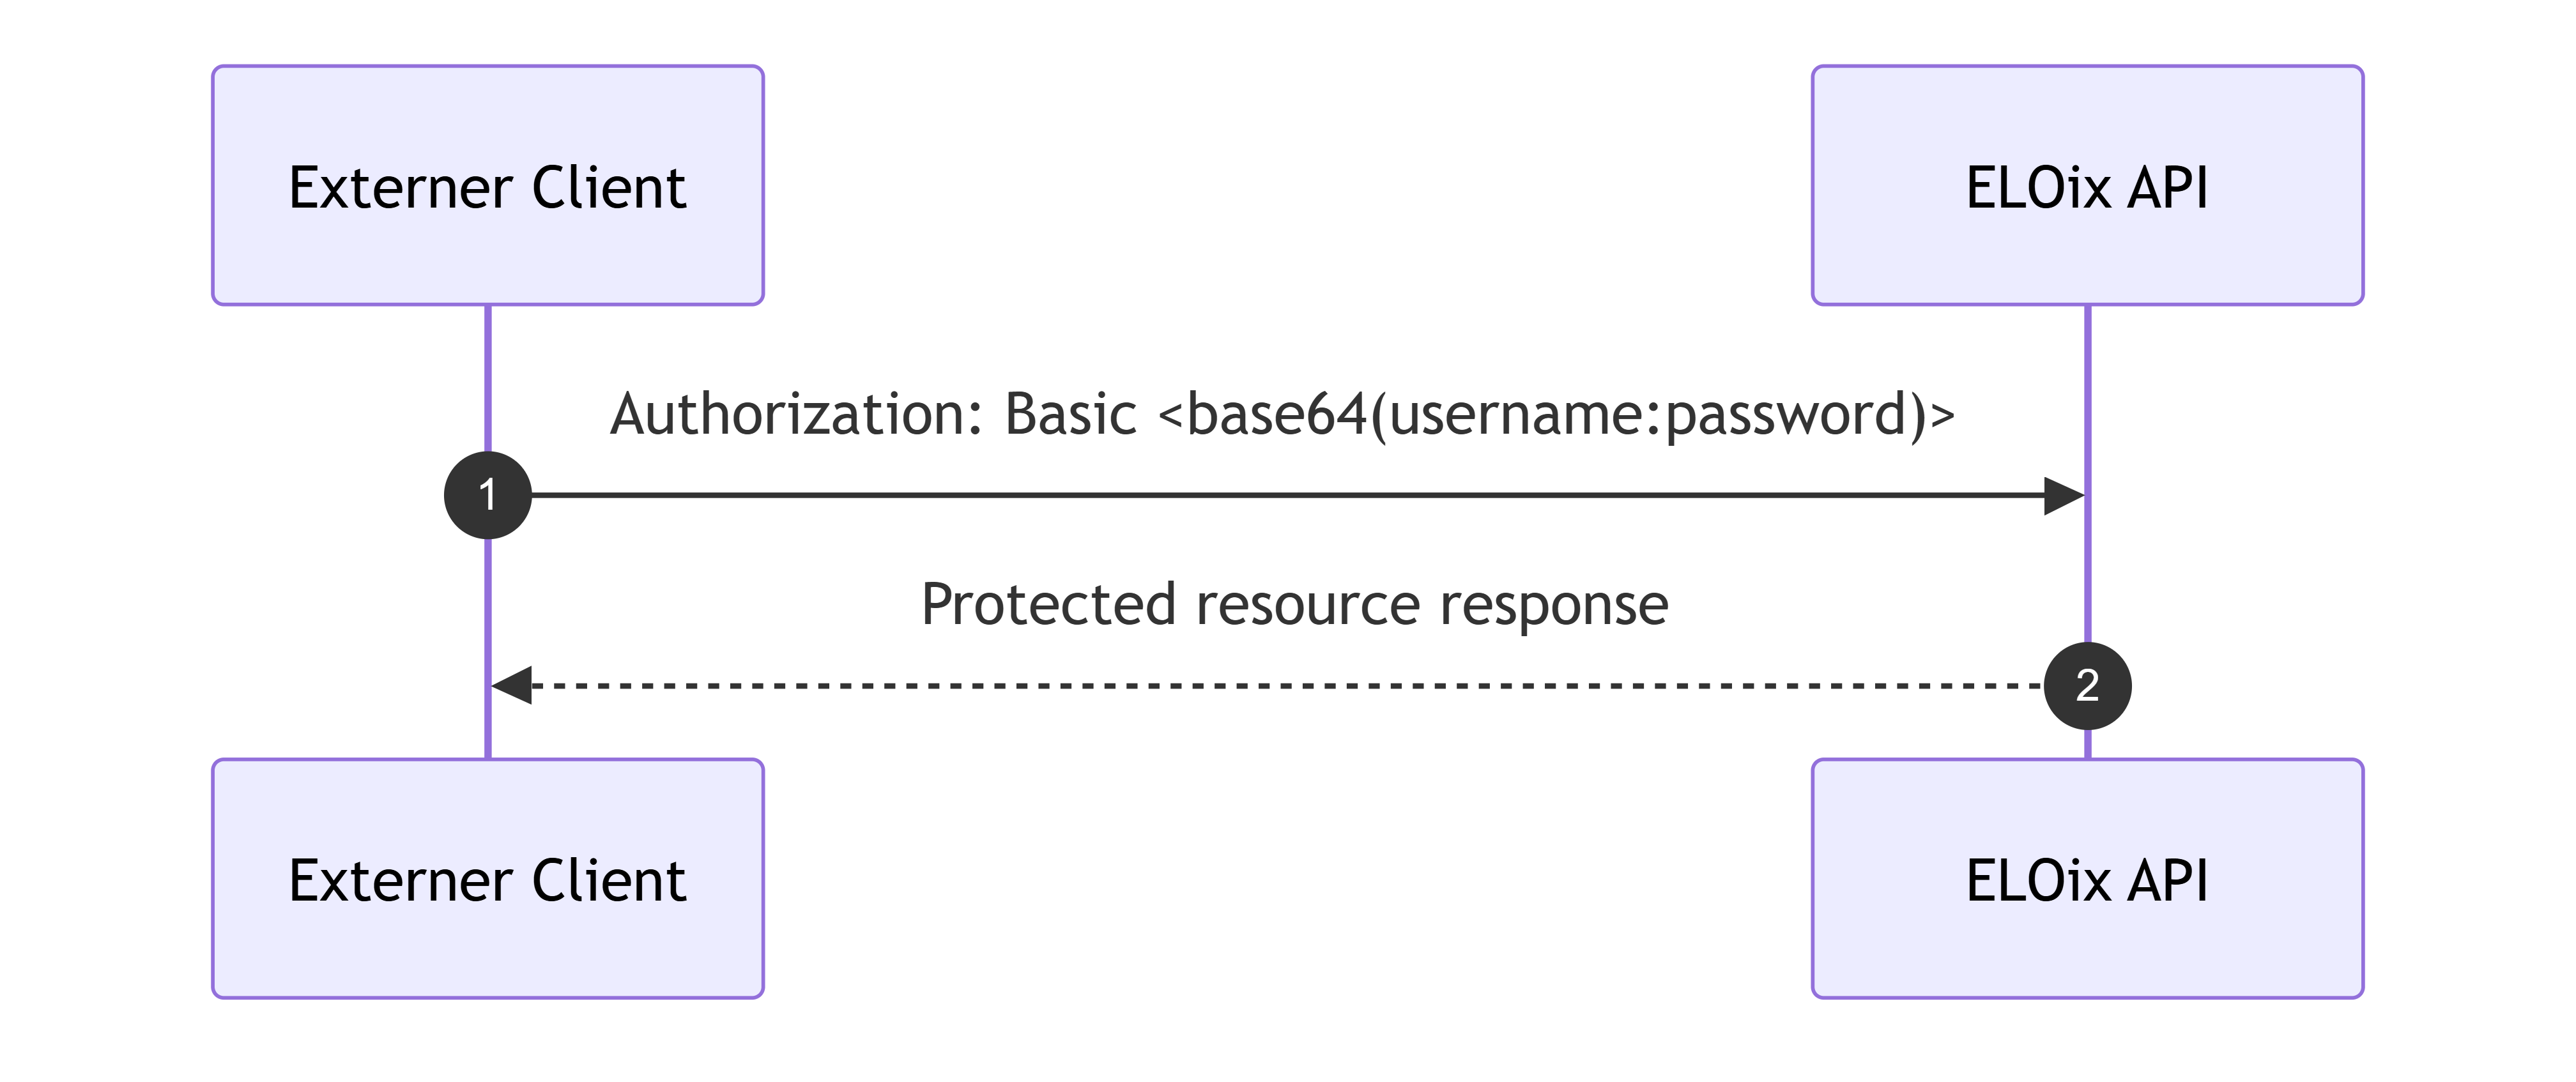
Dies ist die direkteste Methode für den Zugriff auf ELO. Im Standard wird hierfür ein ELO Dienstkonto angelegt. Anschließend werden der Kontoname und das Passwort als Basic Authentication mit jeder Anfrage gesendet.
# Flow im Benutzerkontext
Dies ist der Flow für Web-Apps oder native Clients, die im Namen eines Benutzers über eine interaktive Anmeldung auf ELO zugreifen.
Information
Ist der Benutzer bereits angemeldet, erfolgt eine Weiterleitung zurück zum Client.
# OAuth2 Authorization Code Flow
Dieser Flow wird verwendet, wenn ein externer Client im Namen des Benutzers auf ELO zugreifen soll. Dafür muss sich der Benutzer anmelden.
Dies ist auch bekannt als interaktive Anmeldung oder delegierter Zugriff.
Hierbei fragt der externe Client den Zugriff an, der Benutzer meldet sich an und der externe Client erhält ein Zugriffstoken für diesen Benutzer. Anschließend kann das Token genutzt werden, um mit diesem Benutzerkonto auf ELO zuzugreifen.
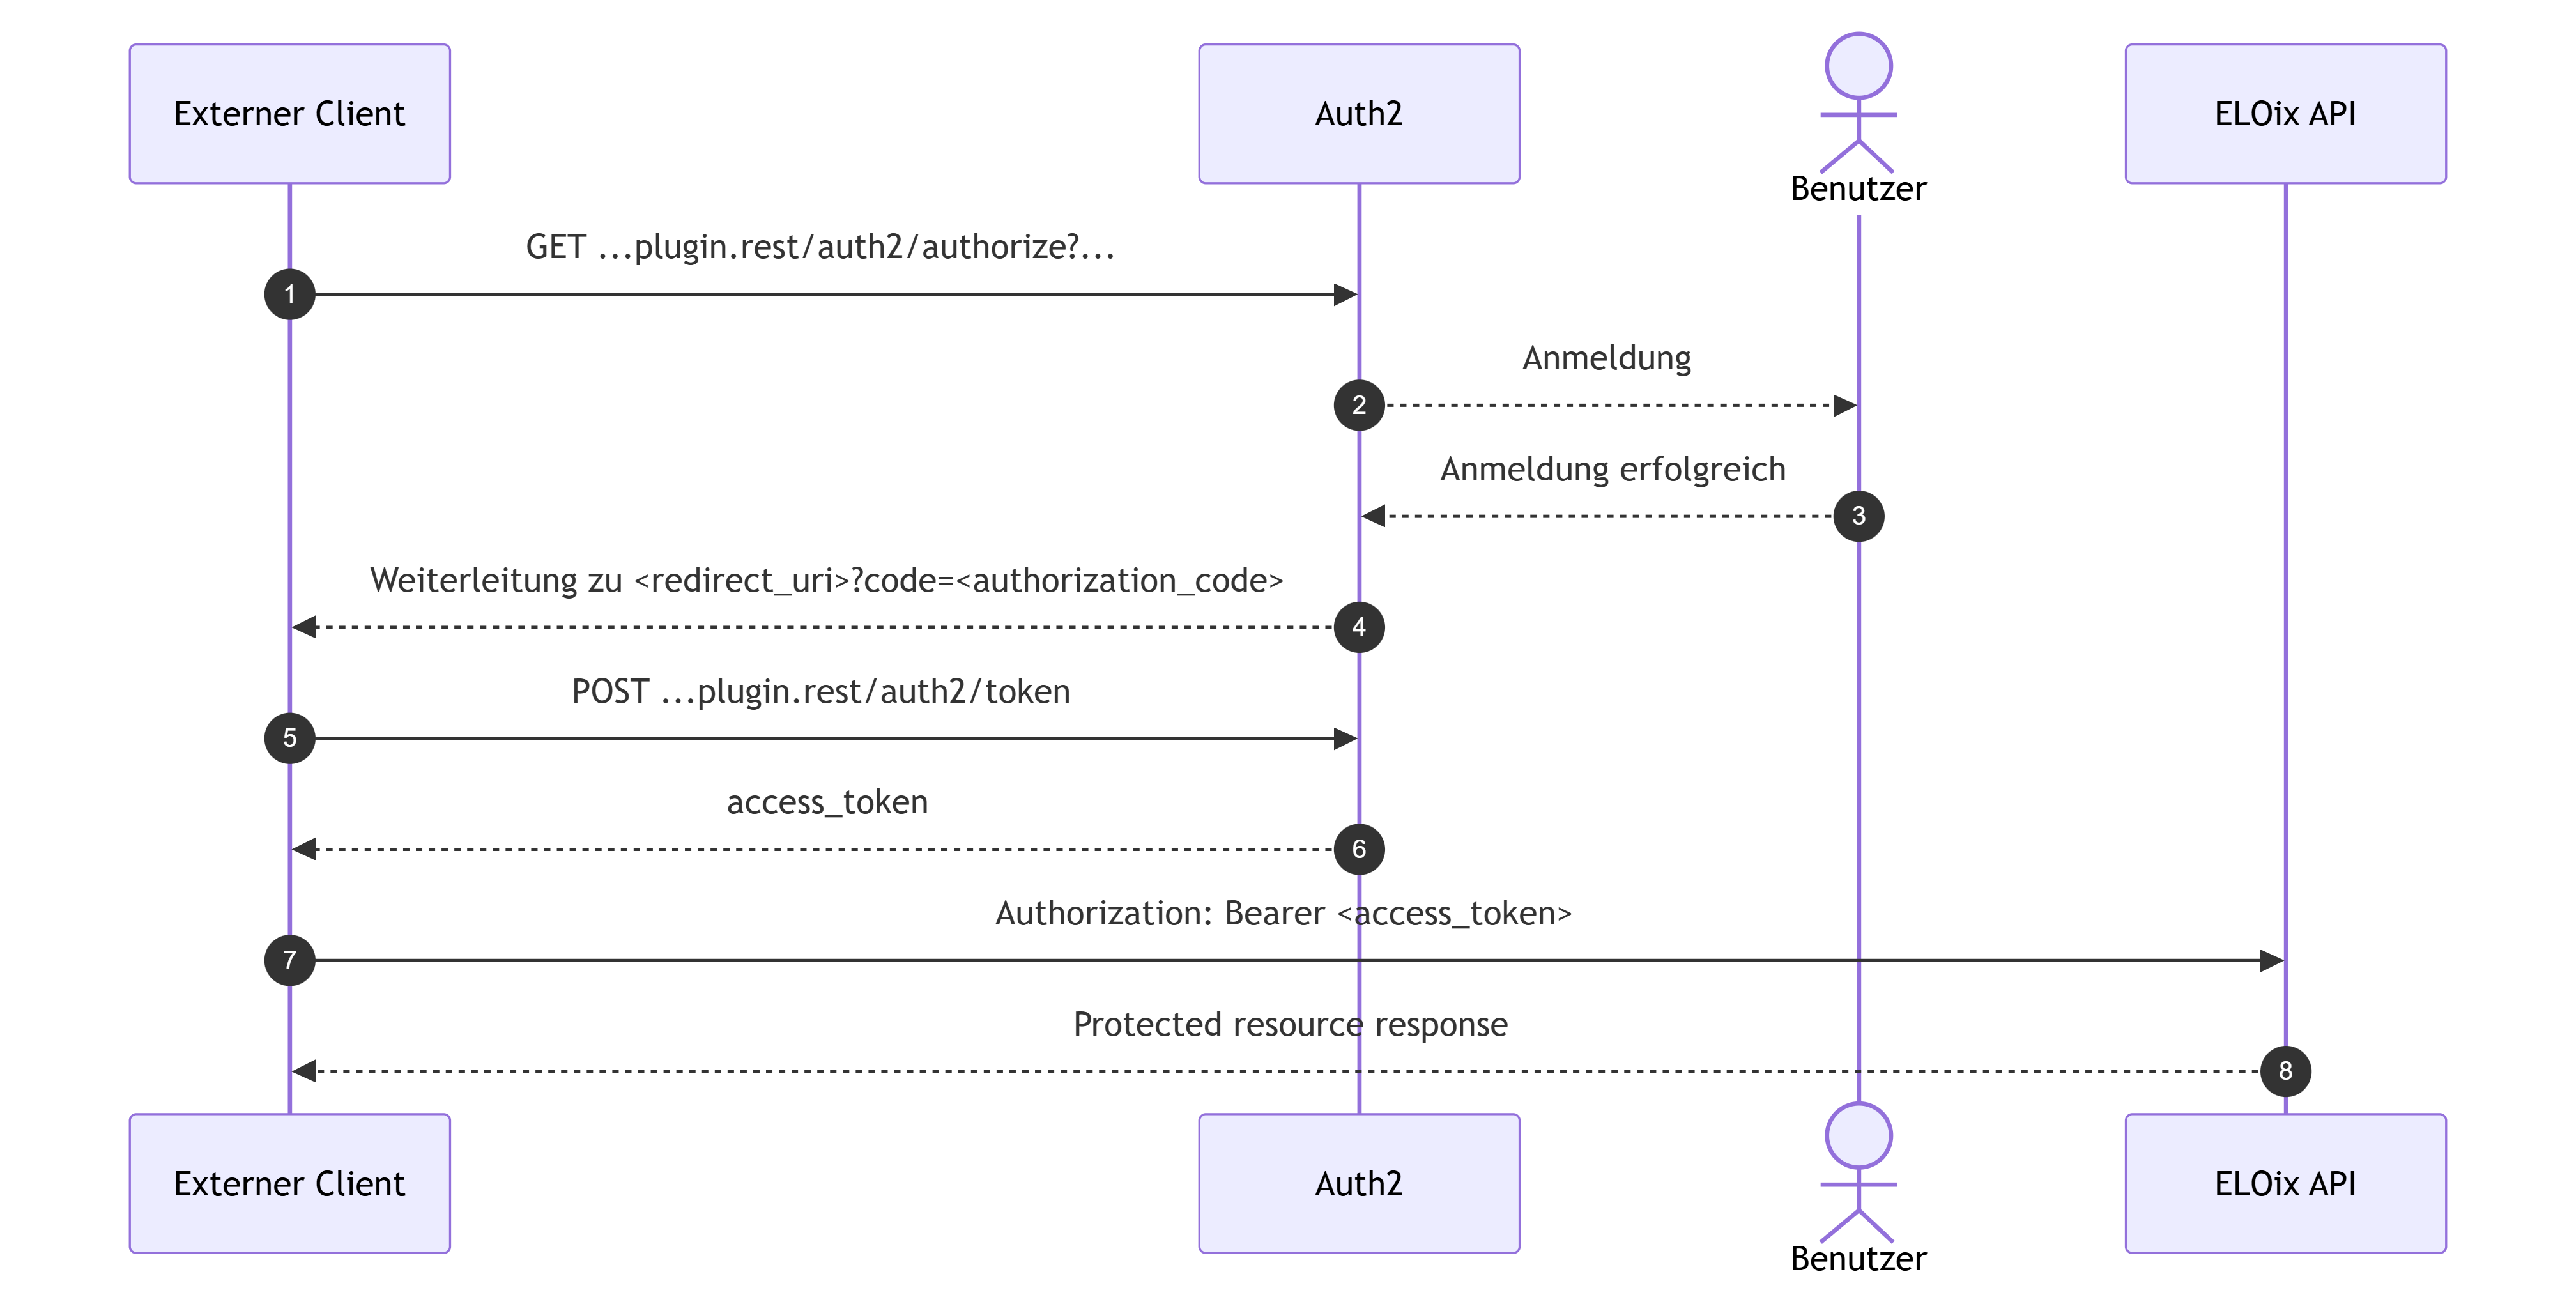
Um diesen Flow zu nutzen, müssen Sie zuerst die Anwendung in ELO Modern Authentication im Bereich 'Clients' > Externe Clients registrieren.
# Flow mit ELOix Proxy-Plug-in
Über das ELOix Proxy-Plug-in können Anfragen vom ELO Server zu einer externen Web-App weitergeleitet werden.
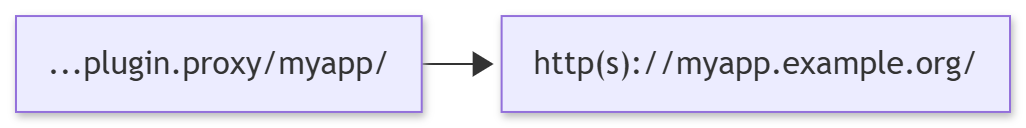
Dies bietet folgende Möglichkeiten für die Integration externer Dienste:
- Sie können Ansichten in Clients einbetten, ohne die Same-Origin-Policys zu verletzen oder CORS-Probleme zu verursachen.
- Die externe Web-App erhält den Cookie-Namen
ticket, der die Sitzung des aktuellen ELO Benutzers bei jeder Abfrage repräsentiert. - Die externe Web-App kann
Authorization: Bearer <ticket>nutzen, um im Namen des Benutzers auf ELO zuzugreifen.
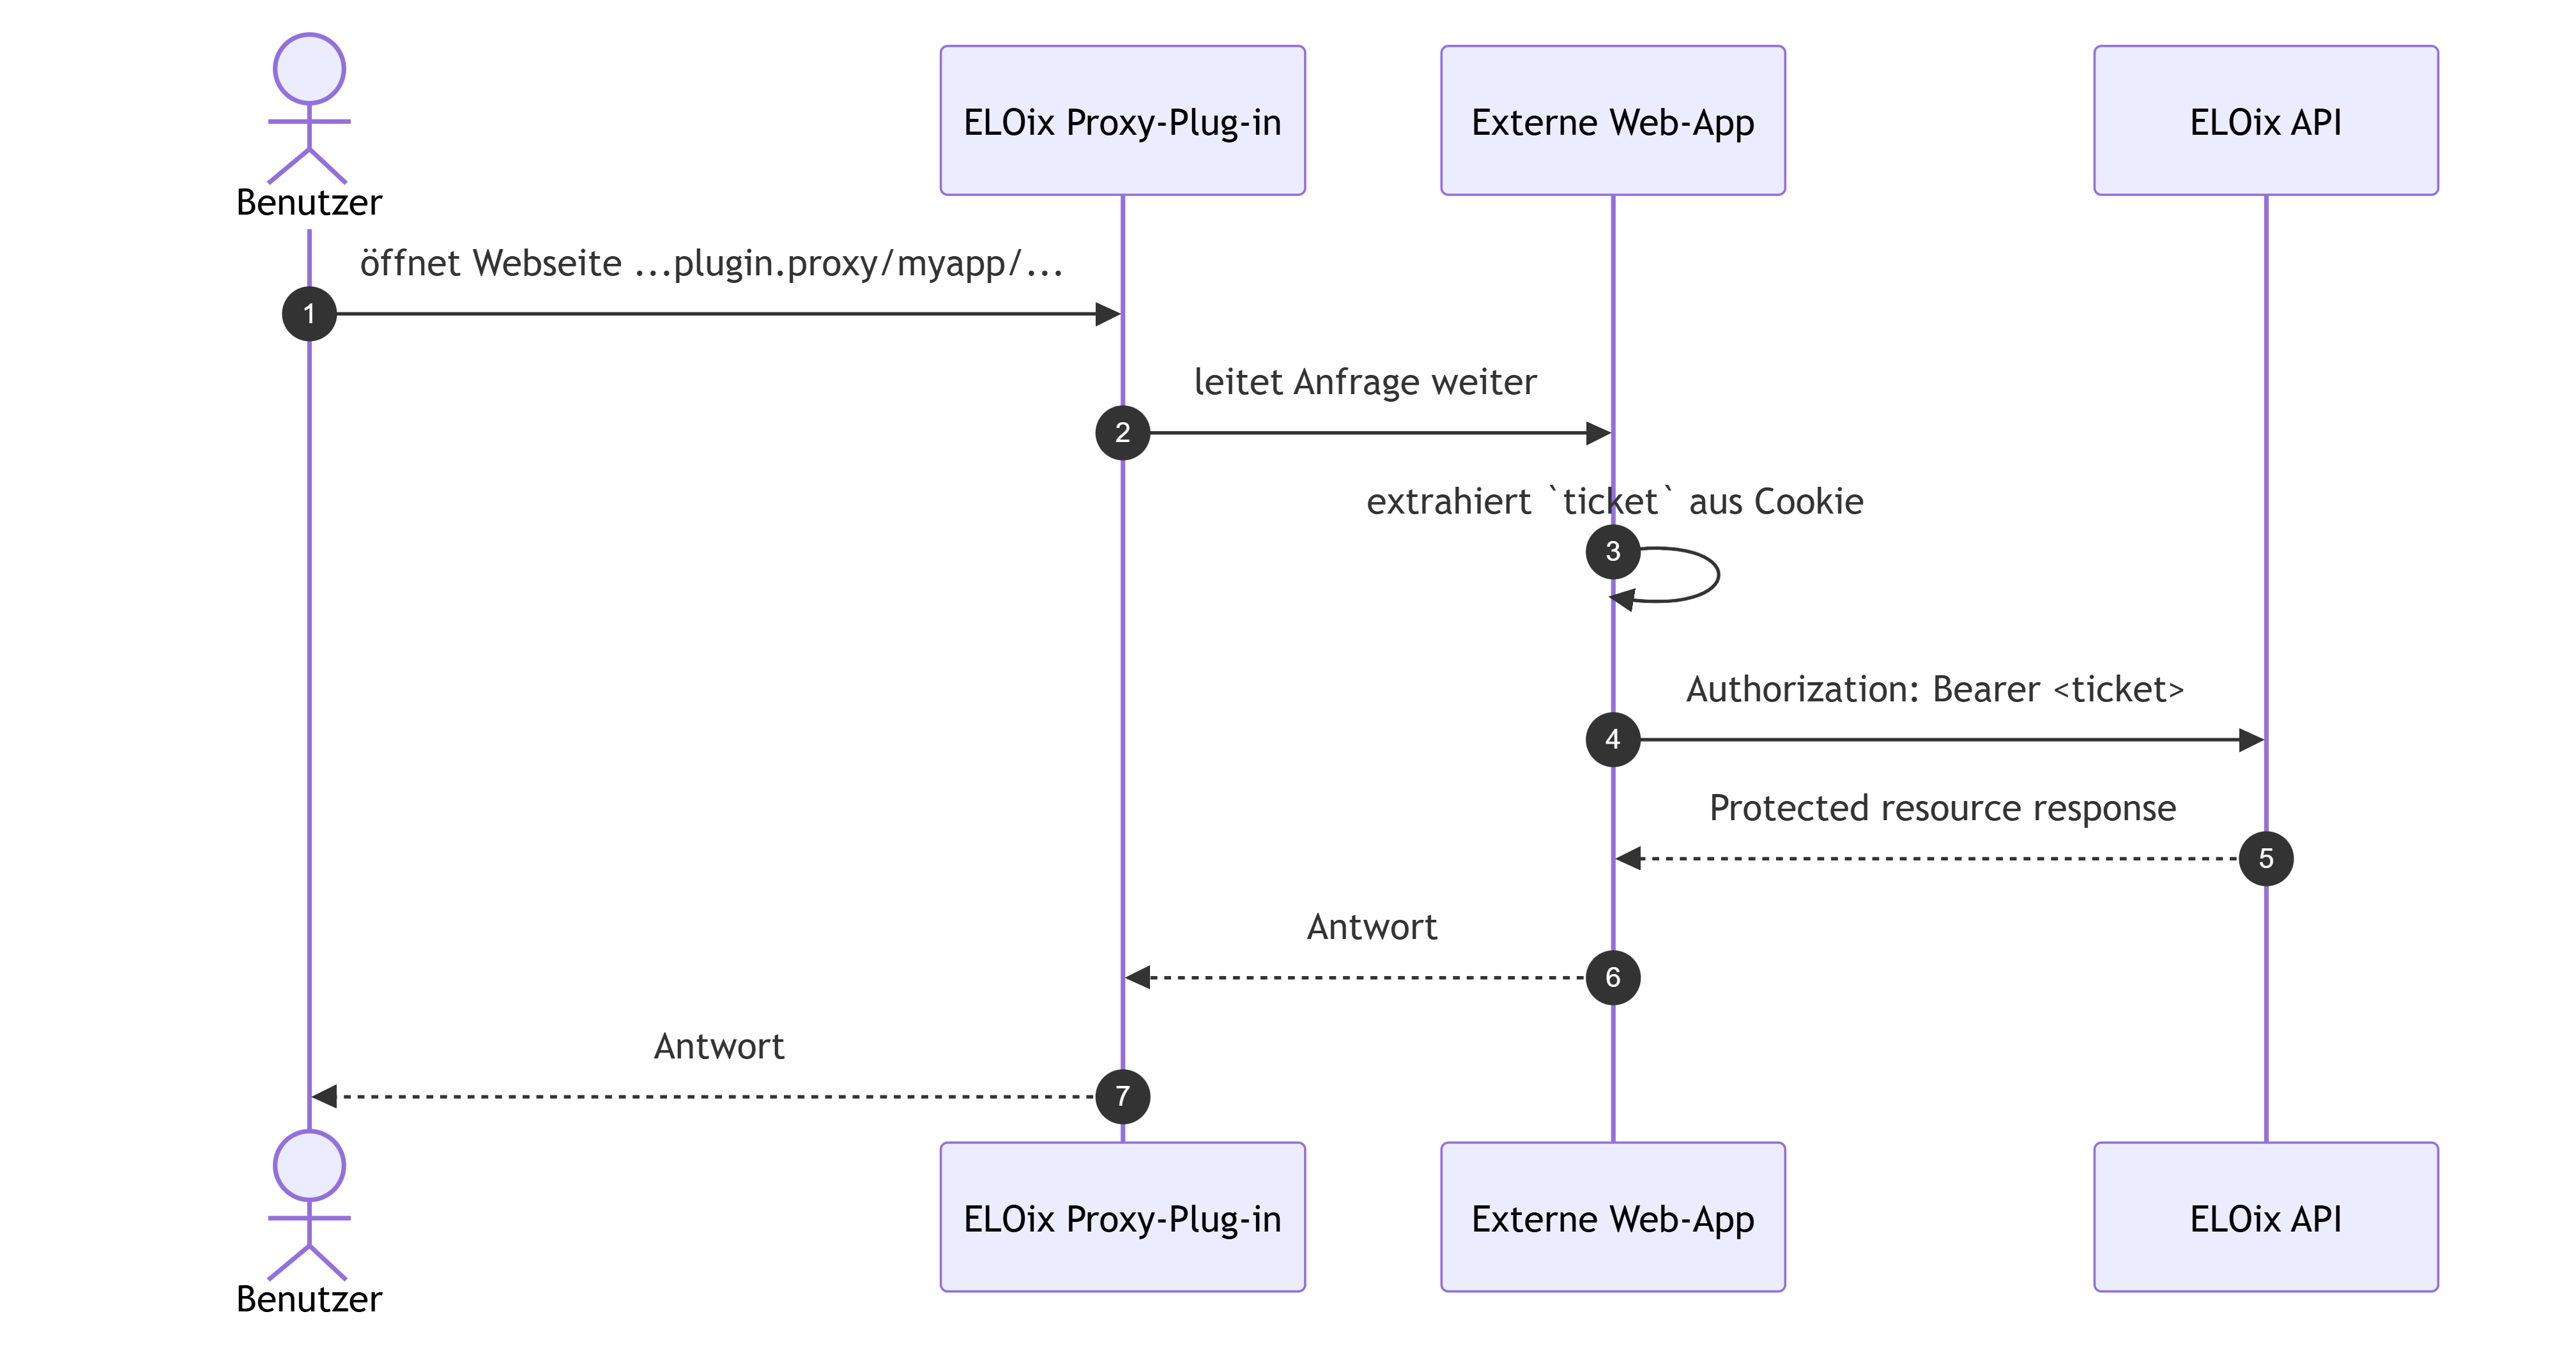
In diesem Fall ist keine Anmeldung am Client erforderlich. Stattdessen müssen Sie die Weiterleitungsregel der ELOix Proxy-Plug-in-Konfiguration hinzufügen.
Dadurch teilt sich die externe Web-App dieselbe Sitzung mit dem ELO Client und kann mit allen Berechtigungen des Benutzers auf ELO zugreifen.
# OAuth2 None Flow
ELO Web-Apps werden vom selben Server geliefert und erlauben die Weiterleitung über das ELOix Proxy-Plug-in. Dadurch können sie über die laufende Apache-Tomcat-Sitzung direkt auf ELO zugreifen.
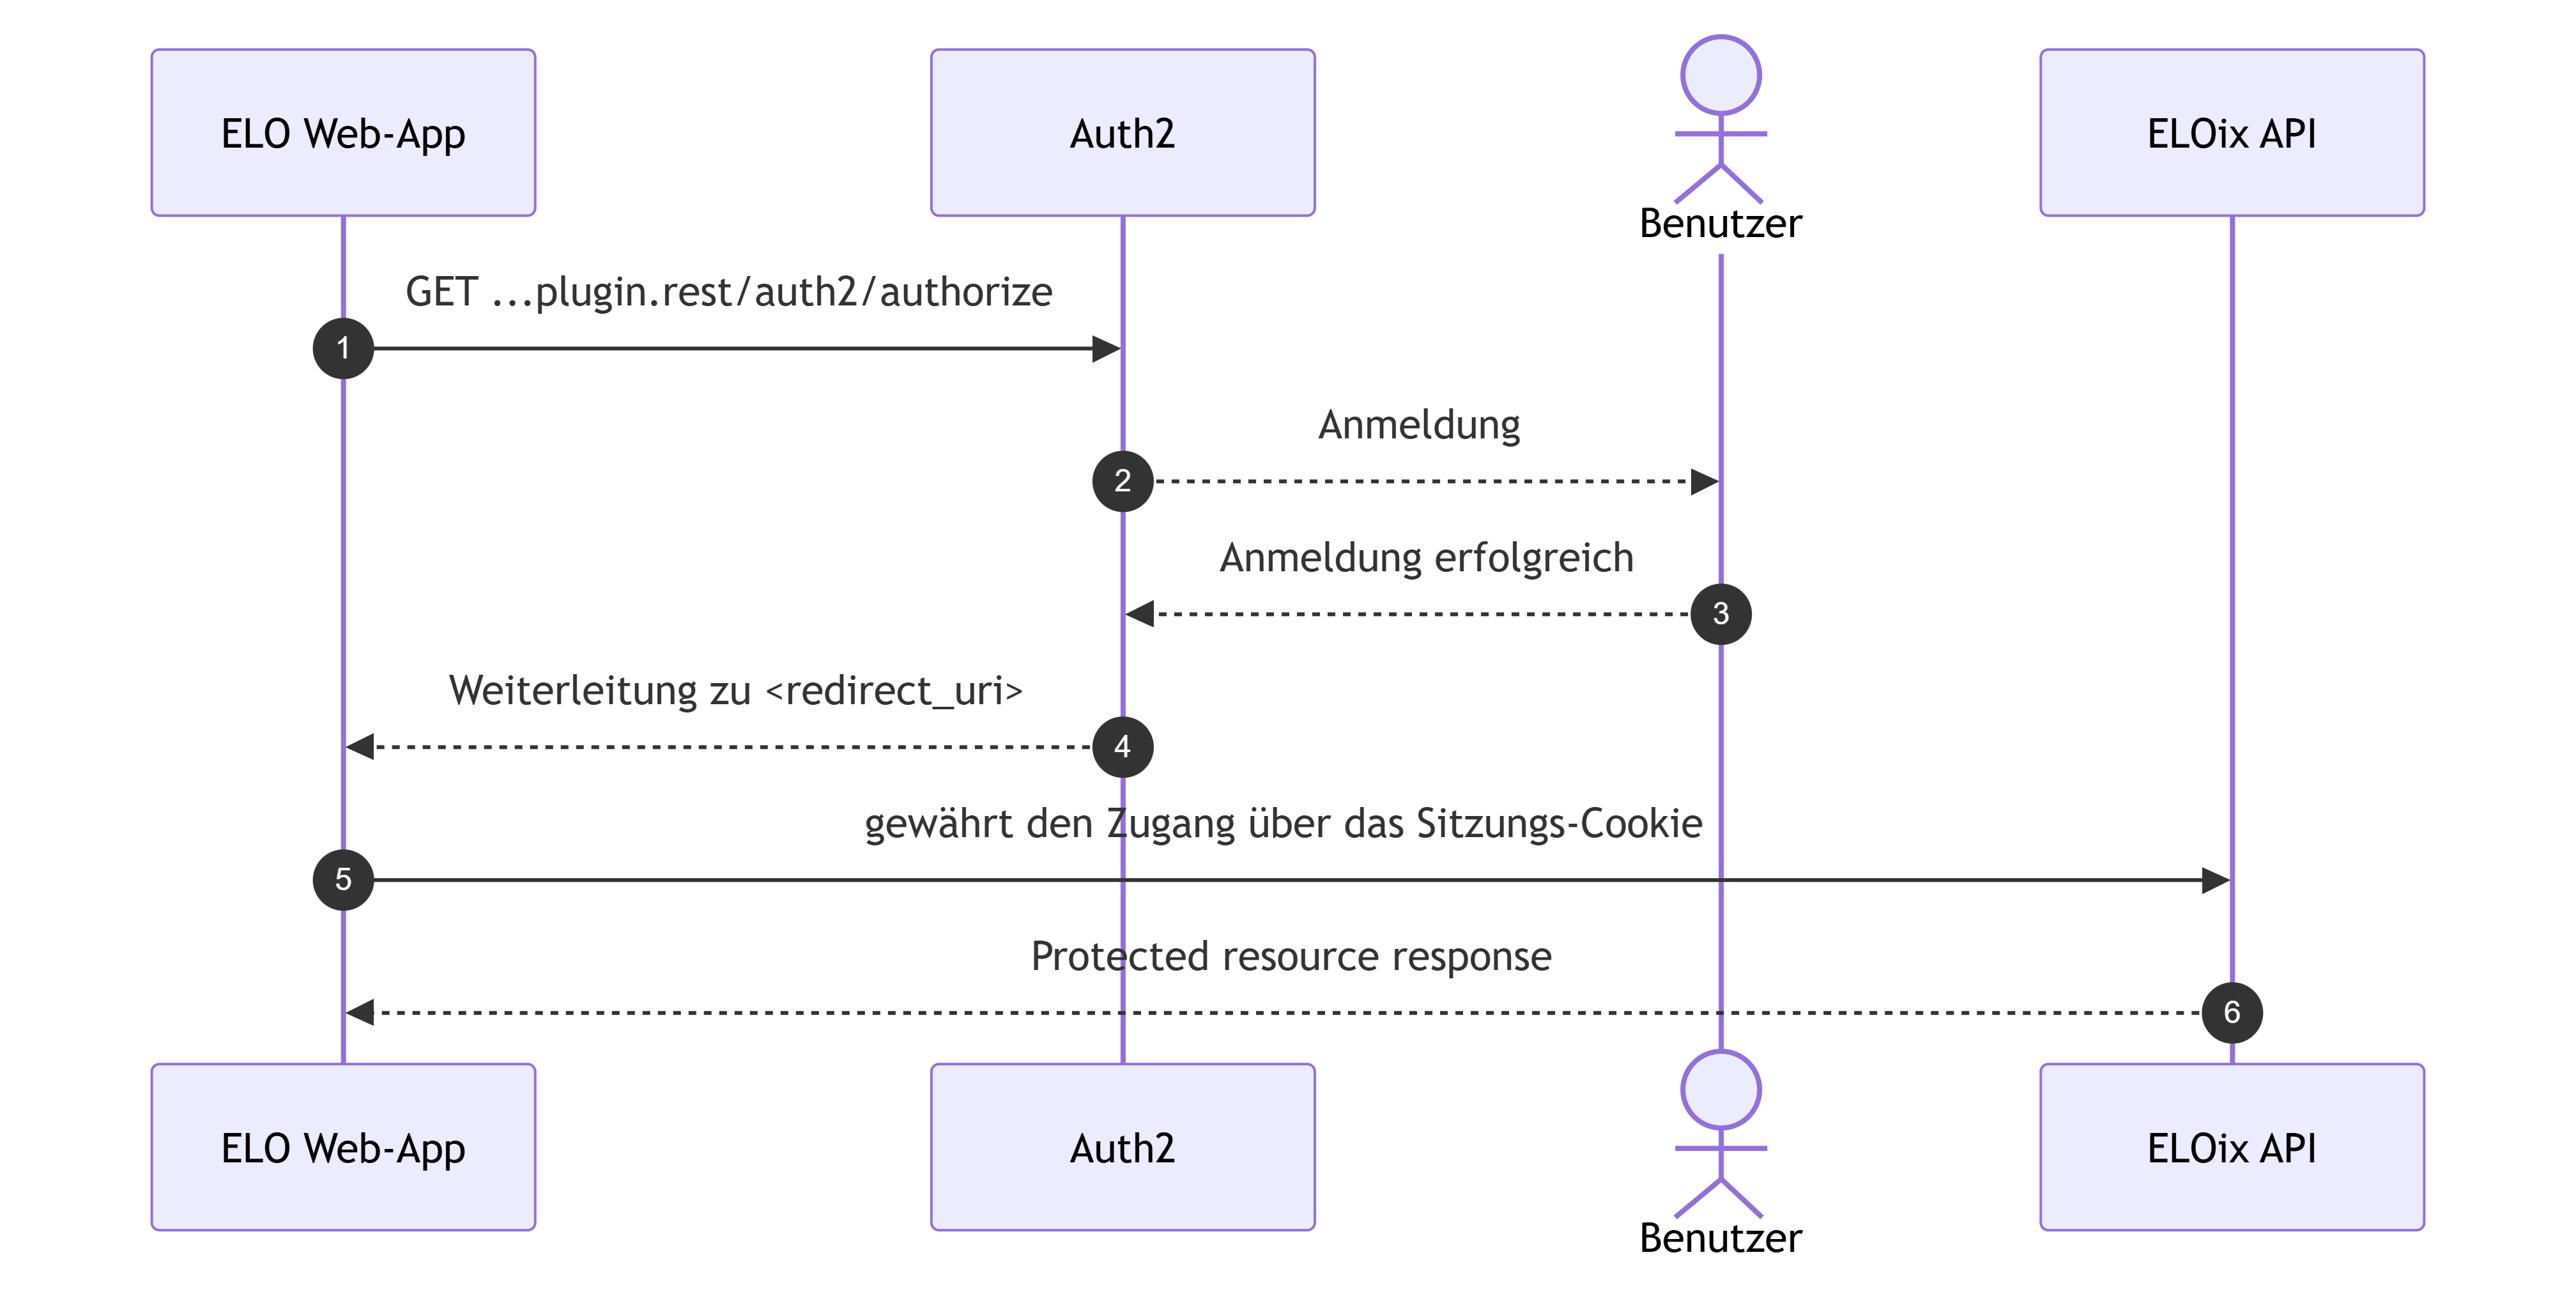
Sobald ein Benutzer sich angemeldet hat, wird er wieder zur Web-App weitergeleitet.
Es ist nicht erforderlich, Zugriffstokens oder ELOix Tickets auszutauschen. Für den Zugriff auf ELO genügt die laufende Sitzung, die anhand des Cookies identifiziert wird.
# Andere Flows
# Anbieter-Zugriffstoken gegen ELO Zugriffstoken tauschen
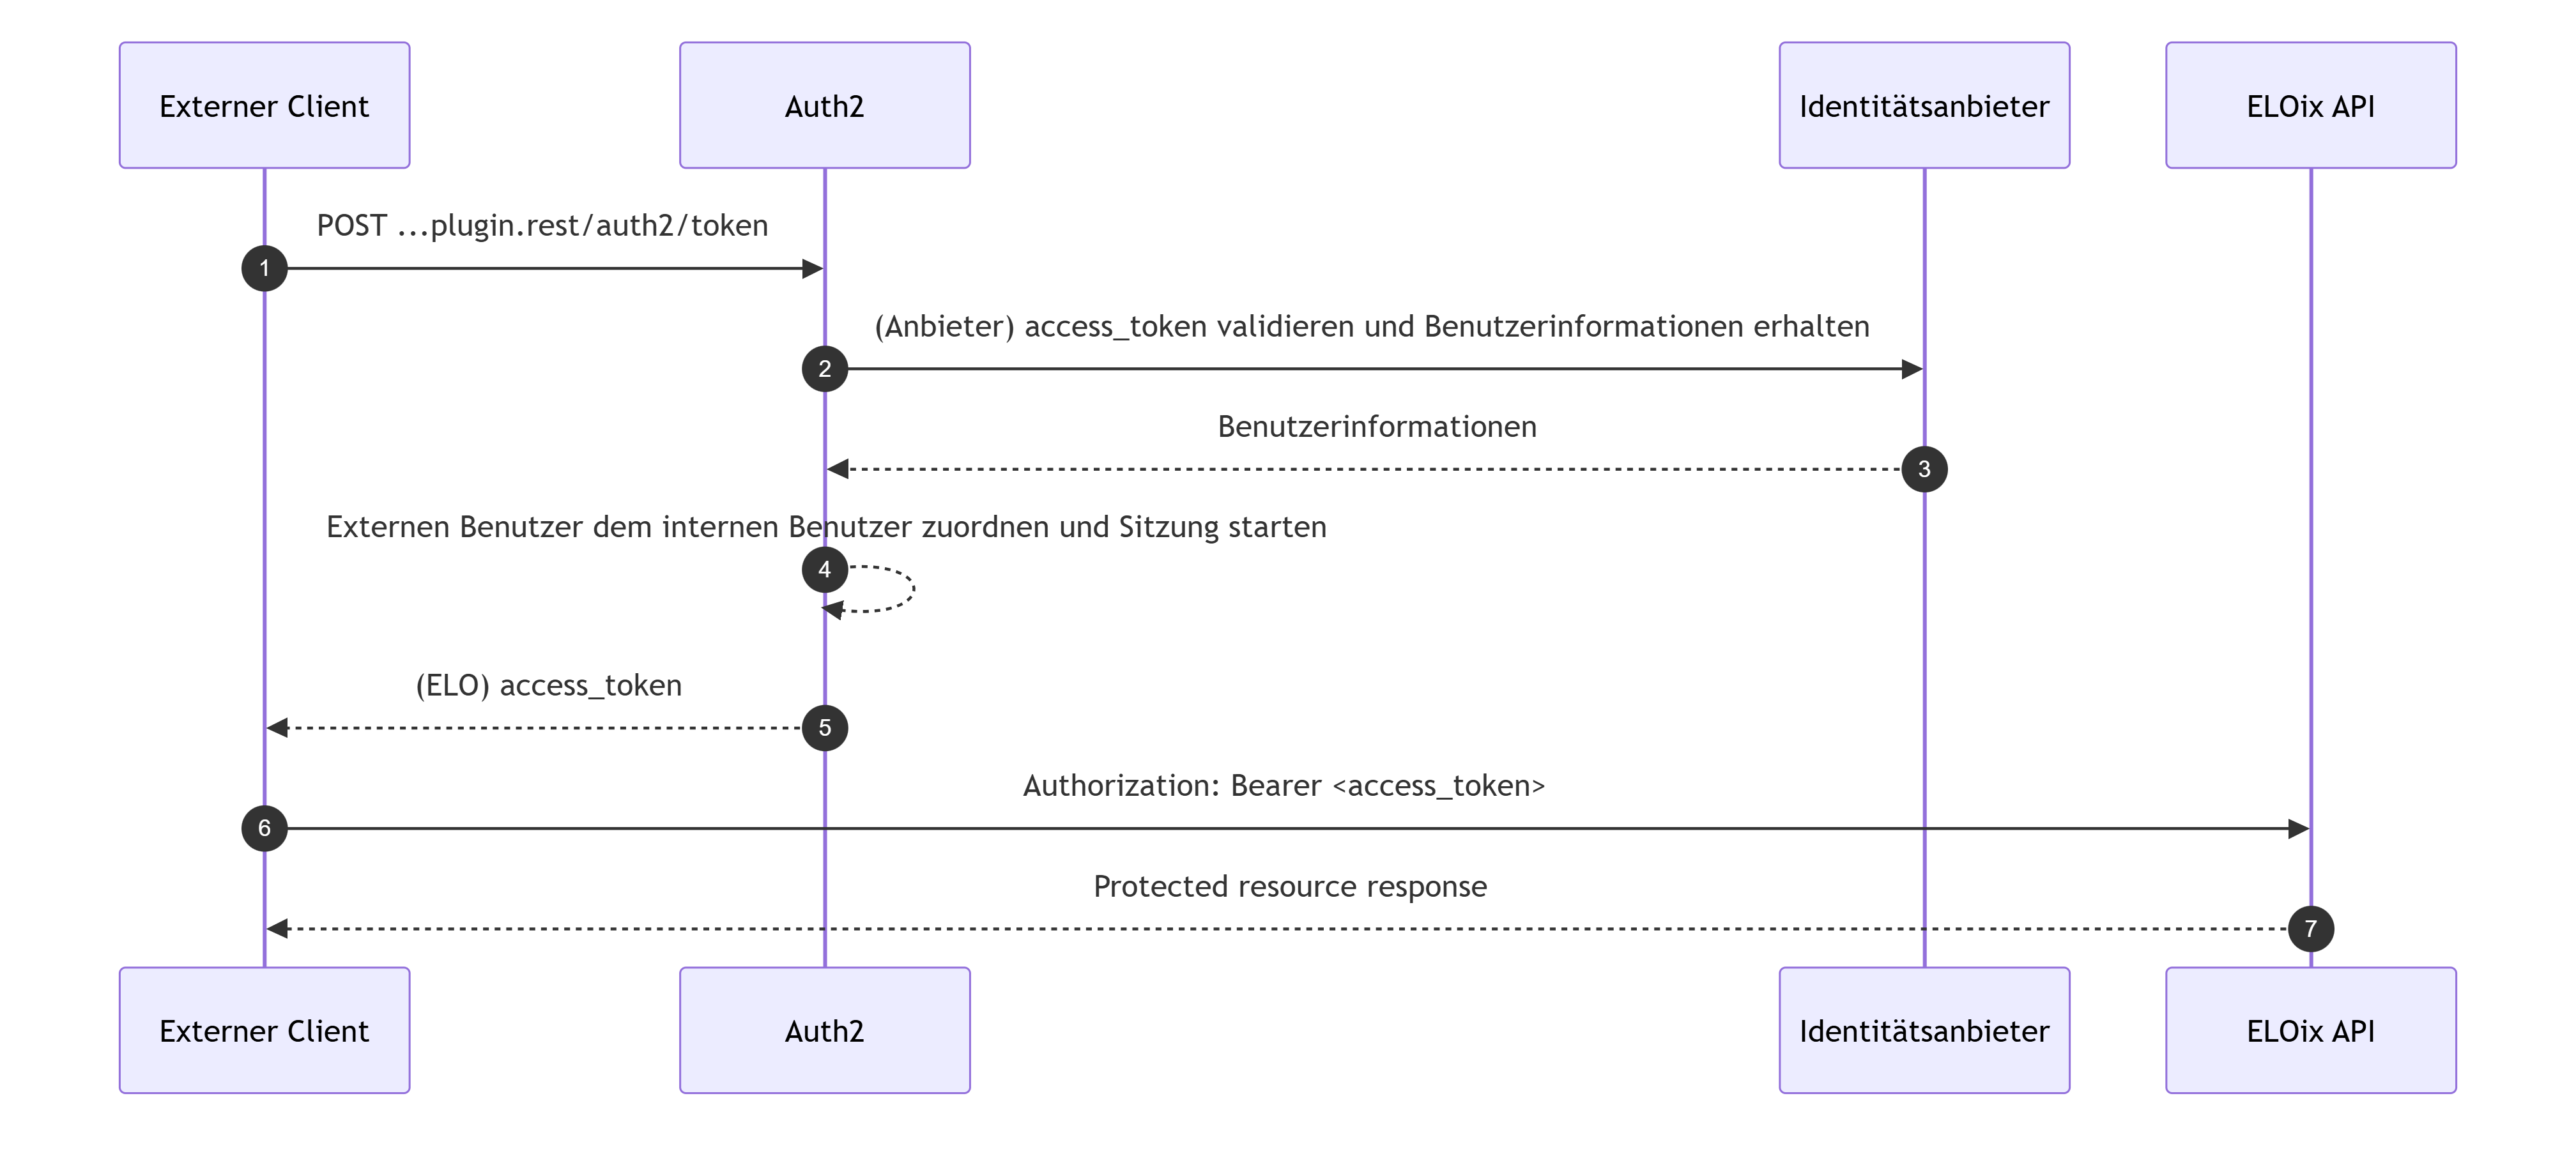
Je nach Komplexität eines Systems kann es für die Integration eines anderen Dienstes erforderlich sein, ein bestehendes Zugriffstoken eines externen Identitätsanbieters gegen ein ELO Zugriffstoken zu tauschen.
Das ist üblich bei Microsoft-Integrationen, die über ein Microsoft-Zugangstoken verfügen, das für den Zugriff genutzt werden soll.
Information
Dieser Flow ist nur verfügbar, wenn das Zugriffstoken ein JWT-Token ist und der Identitätsanbieter in ELO Modern Authentication konfiguriert ist.
# Stille Reauthentifizierung über Refresh-Tokens
Besonders bei mobilen Apps ist nicht erwünscht, stets ein neues Browser-Fenster zu öffnen, wenn ein Benutzer auf ELO zugreifen möchte.
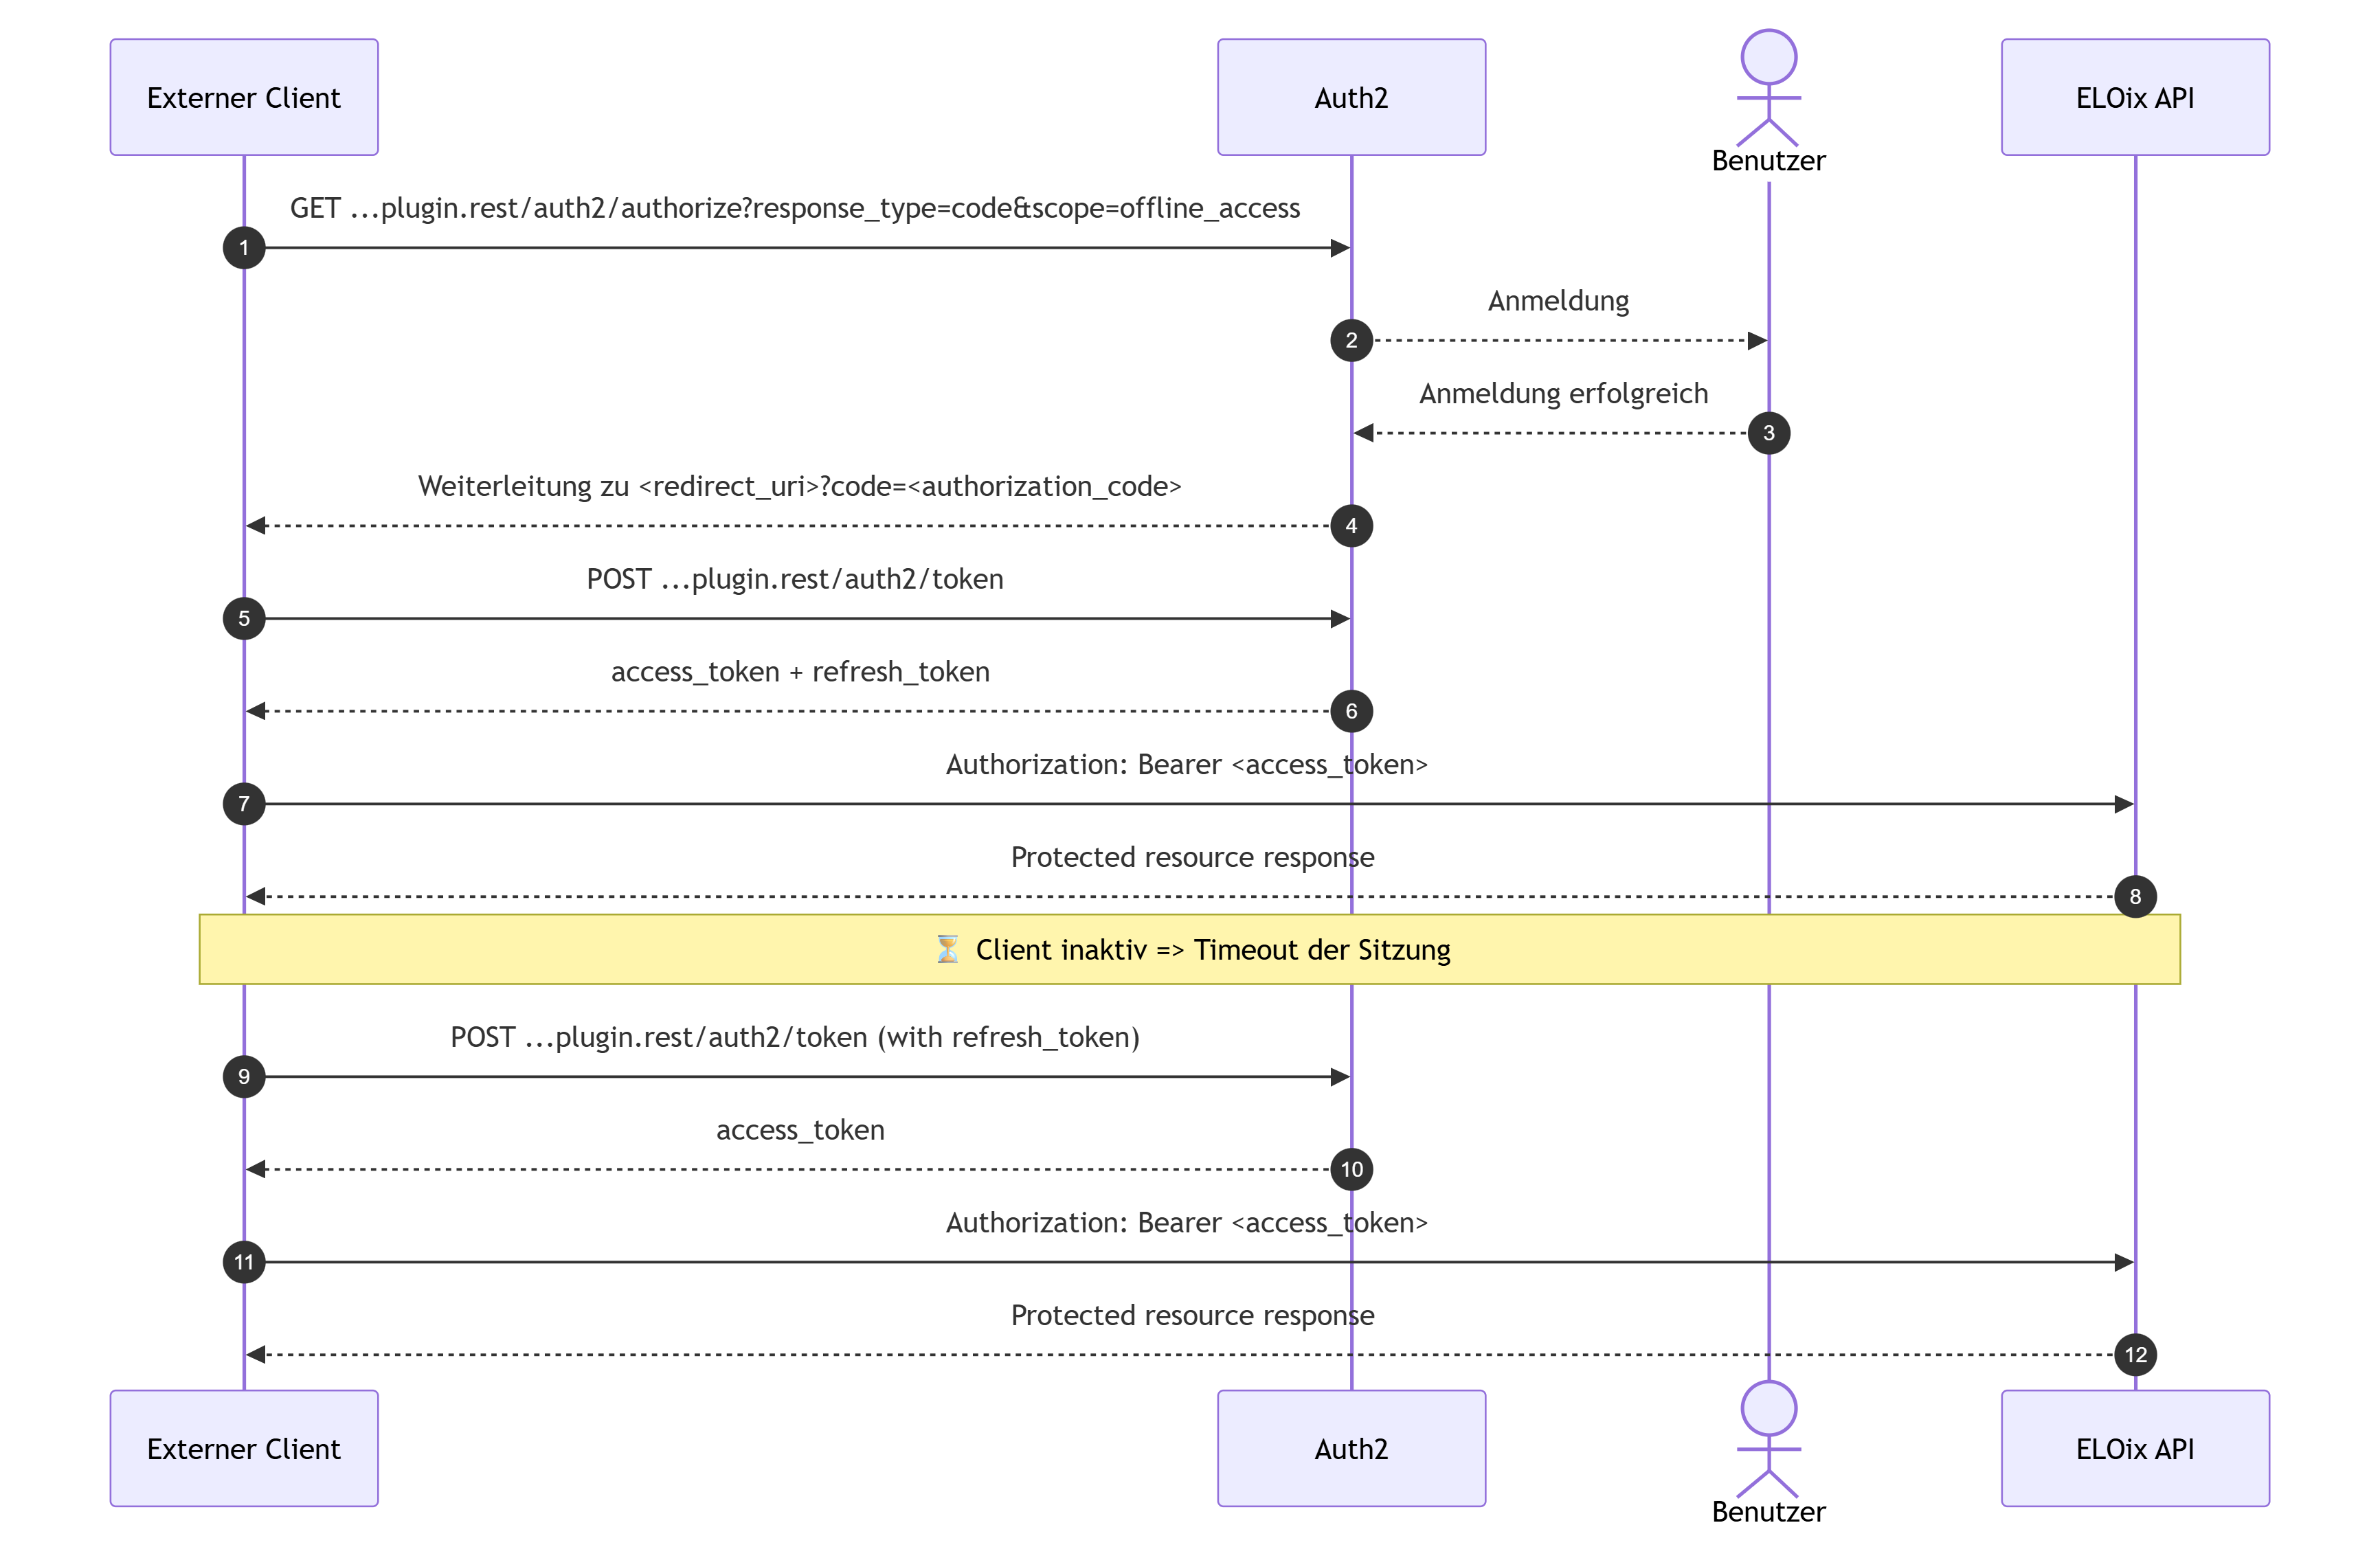
Diese Clients können ein Refresh-Token zusammen mit dem Zugriffstoken anfragen und es nutzen, um im Hintergrund eine Reauthentifizierung durchzuführen, sobald das Zugriffstoken abläuft.
Information
Die stille Reauthentifizierung ist im Standard deaktiviert.
Zunächst muss in ELO Modern Authentication die Option Timeout für stille Reauthentifizierung aktiviert werden.
Zudem muss in der initialen Autorisierungsanfrage die Angabe scope=offline_access enthalten sein. Diese Anfrage ist erforderlich, um einen Refresh-Token zu erhalten.
# Anmerkungen
# Zugriffstoken und IX-Tickets
Ein IX-Ticket kann als ein weniger transparentes Zugriffstoken betrachtet werden. Es kann im Header Authorization: Bearer <Ticket-Zugriffstoken> eingesetzt werden, um auf ELO zuzugreifen.
# Microsoft-Entra-App-Proxy
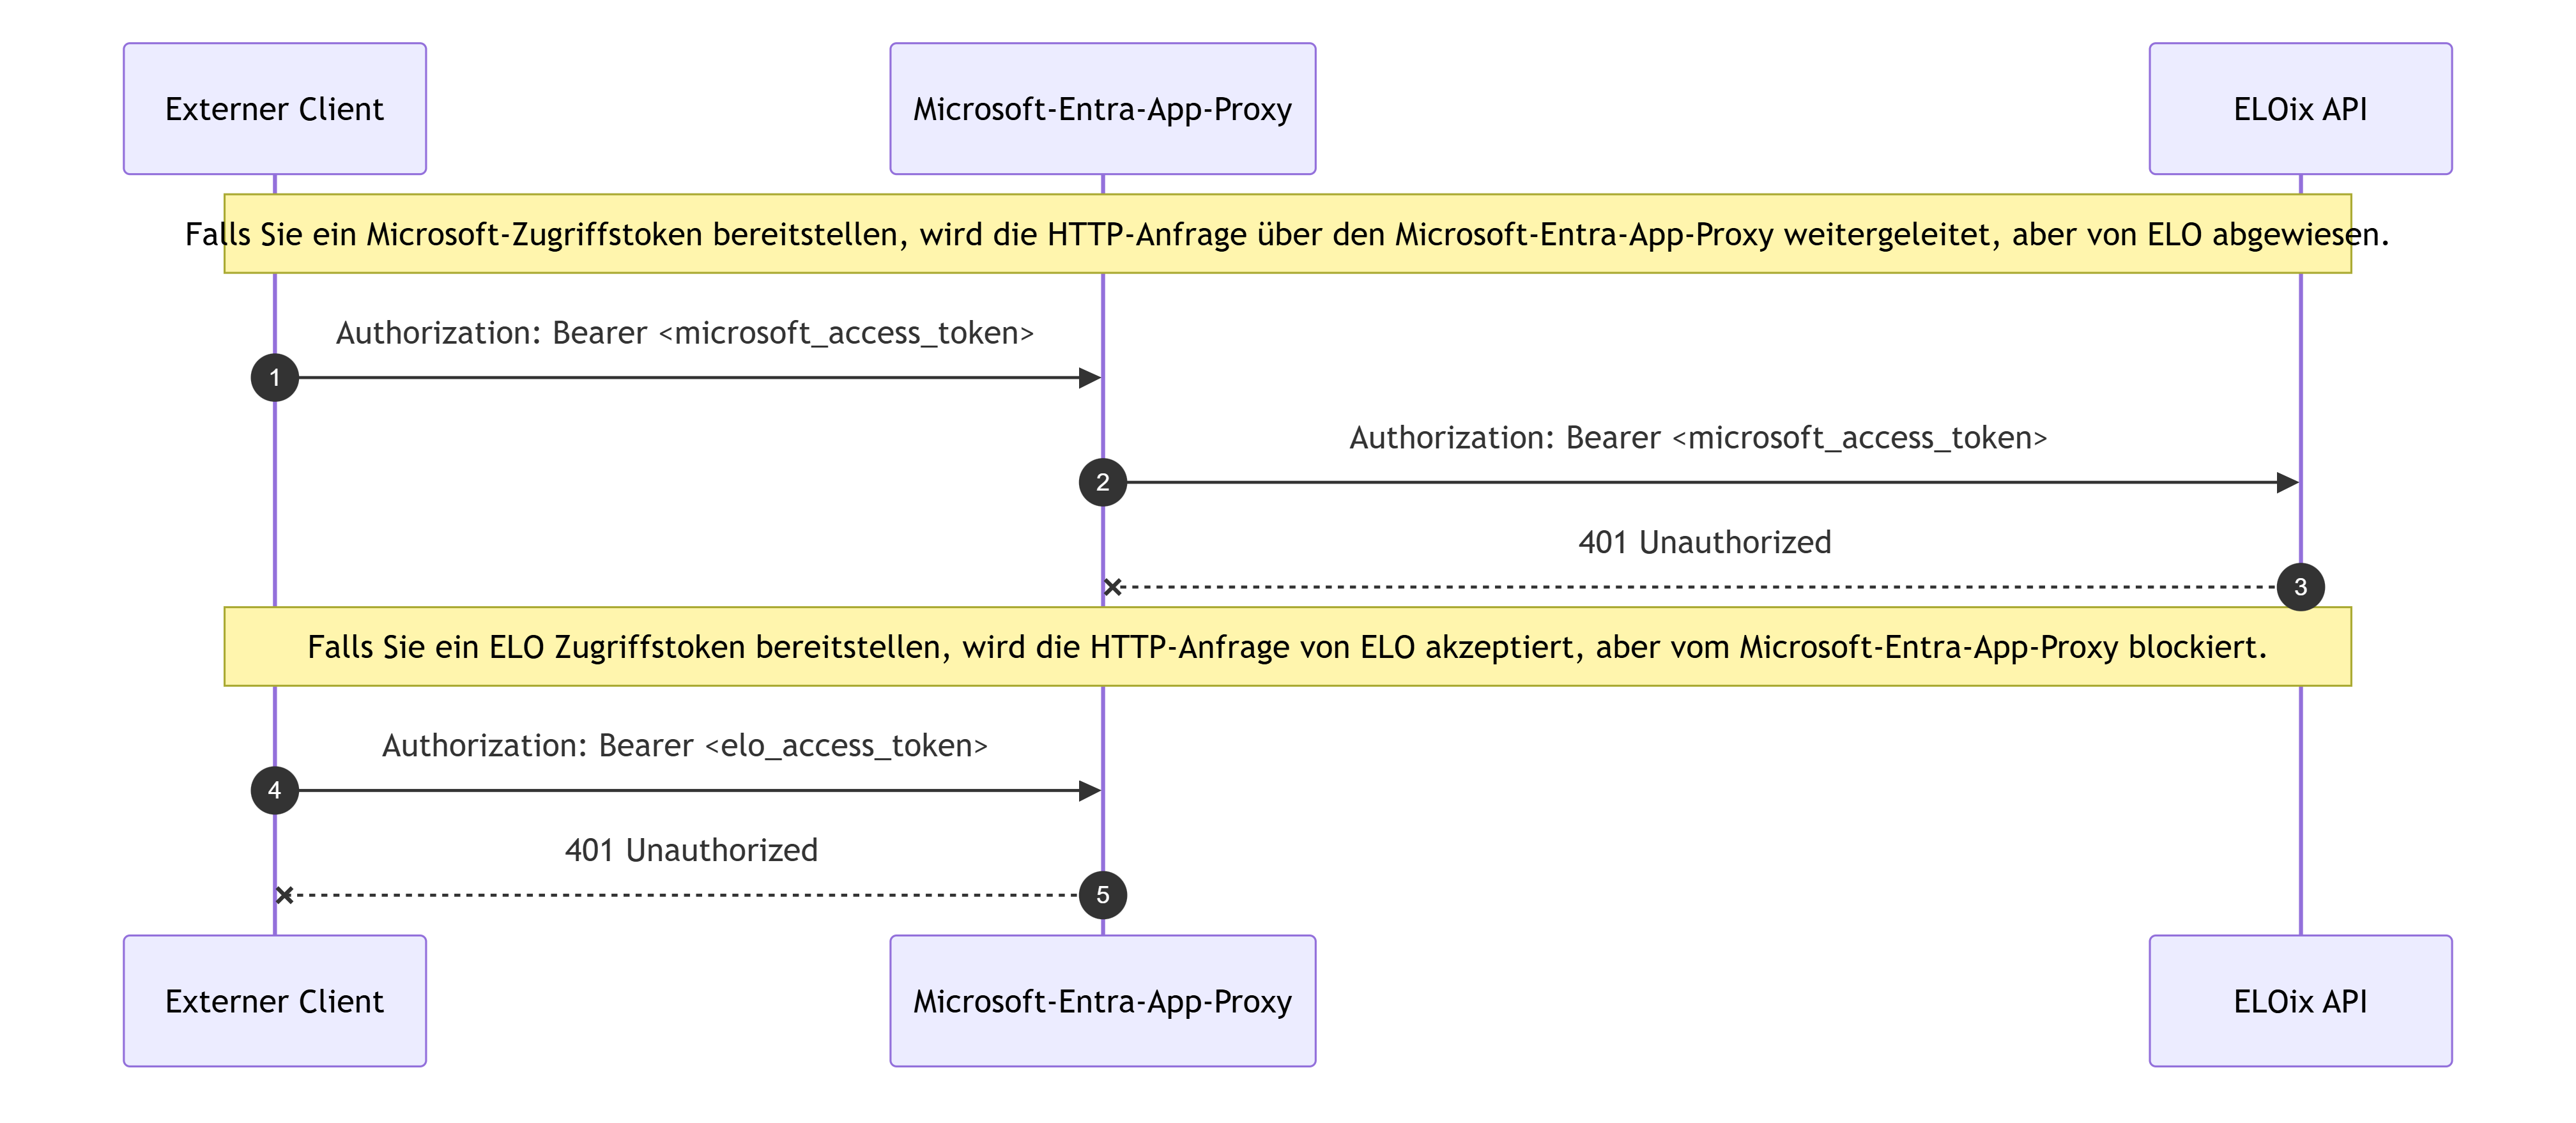
Der Microsoft-Entra-App-Proxy mit aktivierter Vorauthentifizierung funktioniert gut mit Web-Apps sowie allen HTTP-Anfragen, die der Browser generiert. Sowohl der Microsoft-Entra-App-Proxy als auch ELO nutzen Cookies, um die Benutzersitzung zu identifizieren.
Information
Der Microsoft-Entra-App-Proxy mit aktivierter Vorauthentifizierung blockiert externe serverseitige HTTP-Anfragen.
Dies führt zu Problemen bei der Integration, da auch externe HTTP-Anfragen an ELO blockiert werden.